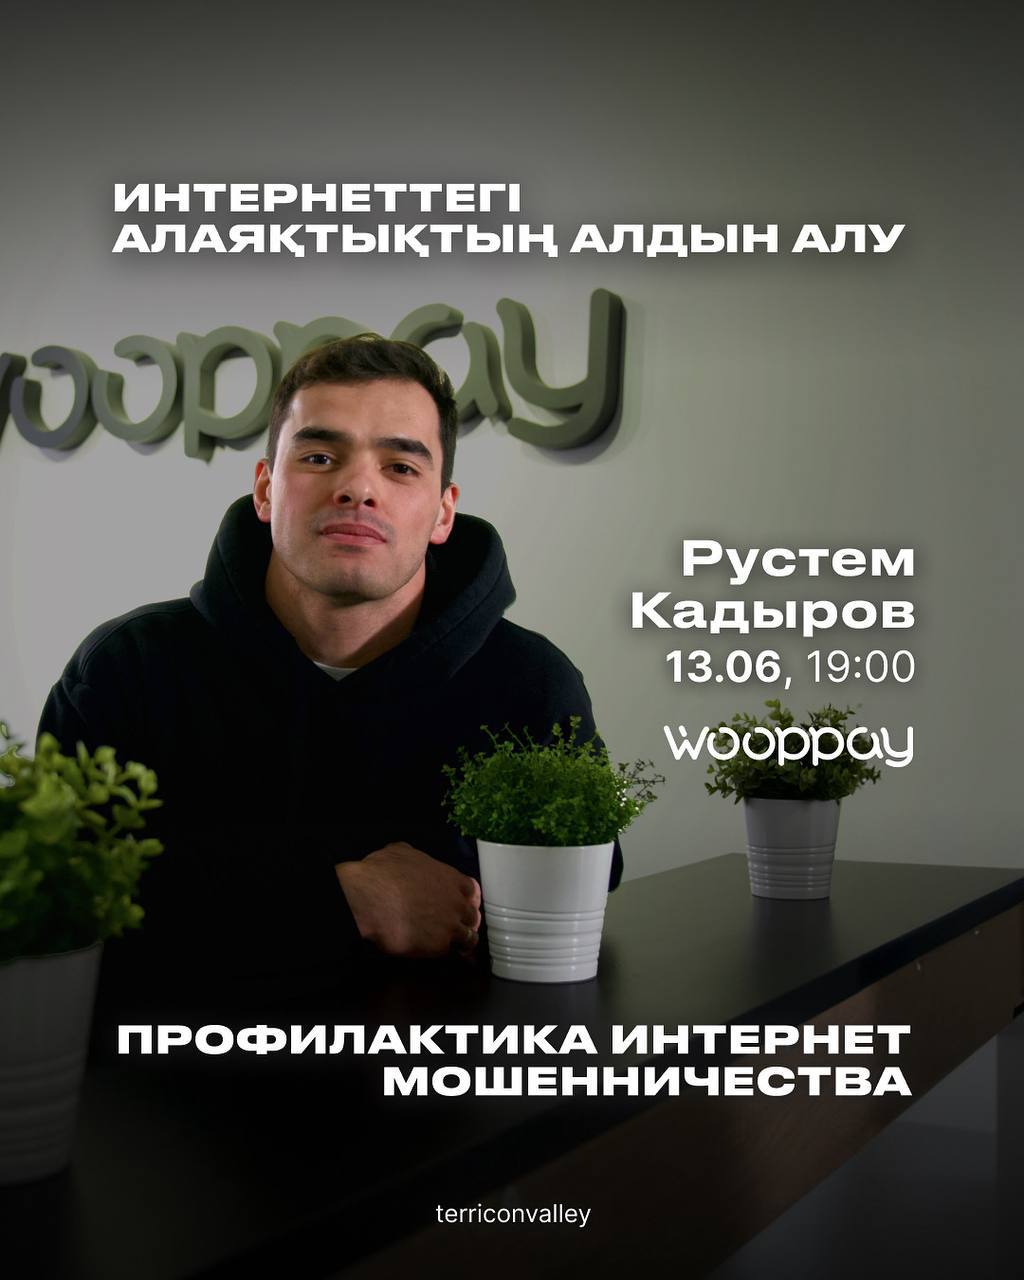
13 маусым күні “Терриконовая долина” IT-хабында цифрлық дәуірдің ең өзекті тақырыптарының бірі - интернет-алаяқтардан қорғану жөнінде ашық дәріс өтеді. Спикер ретінде Wooppay компаниясының ақпараттық қауіпсіздік бөлімінің жетекшісі, киберқорғаныс саласында көп жылдық тәжірибесі бар маман Рустем Кадыров сөз сөйлейді.
Дербес деректерді қорғау мен цифрлық гигиена тақырыбы күн санап маңызға ие болуда: алаяқтардың схемалары күрделеніп барады, ал олардың құрбандарына тек егде жастағылар немесе "тәжірибесіз пайдаланушылар" ғана емес, сонымен қатар бизнес иелері, IT-компания қызметкерлері, тіпті киберқауіпсіздік мамандары да айналуда. Рустем Қадыров қазіргі алаяқтық әдістерінің қалай ұйымдастырылатынын фишинг, смс-фишинг (smishing), “қауіпсіздік қызметінен” келетін жалған қоңыраулар (вишинг) және әлеуметтік инженерия белгілерін қалай уақытында тануға болатынын түсіндіреді.
Дәрісте жаңа қауіптерге де ерекше назар аударылады - жалған QR-кодтар, мессенджерлердегі манипуляциялар, жасанды интеллект пен деректердің таралуы арқылы "нағыз" адам болып көріну тәсілдері. Қатысушылар мессенджерлердің неге алаяқтардың сүйікті алаңына айналғанын және жақындарын, әріптестерін, қызметкерлерін цифрлық шабуылдардан қалай қорғауға болатынын біледі.
Дәрістің ерекшелігі оның кең аудиторияға түсінікті болуы: студенттерден бастап кәсіпкерлер мен ұйым басшыларына дейін. Ал IT-мамандар мен бағдарламашылар үшін арнайы техникалық блок қарастырылған қорғану схемалары мен құралдары егжей-тегжейлі талданады.
Дәріске қатысу баршаға тегін. Тіркелу сілтемесі: https://terricon.kz/ru/it
Іс-шара Қарағанды облысының ақпараттандыру, мемлекеттік қызметтер көрсету және архивтер басқармасының қолдауымен өткізіледі.
Қашан: 13 маусым, 19:00
Орны: “Терриконовая долина” IT-hub-ы, Алалыкин көшесі, 12
Форматы: офлайн / онлайн